 Just Use AI
Claude-BugHunter : tests de sécurité guidés pour Claude
Un lot de 83 compétences pour Claude Code, qui guide les tests de sécurité d'applications web et d'infrastructures exposées, dans un cadre autorisé. Licence MIT, 9675 stars.
Sommaire
Claude-BugHunter a gagné environ 7035 stars en sept jours et en compte 9675 au total. C'est un lot de compétences qu'on ajoute à Claude Code pour qu'il se comporte comme un chercheur en sécurité : il connaît les techniques de test, les erreurs classiques des applications web et les règles pour rester dans le périmètre autorisé.
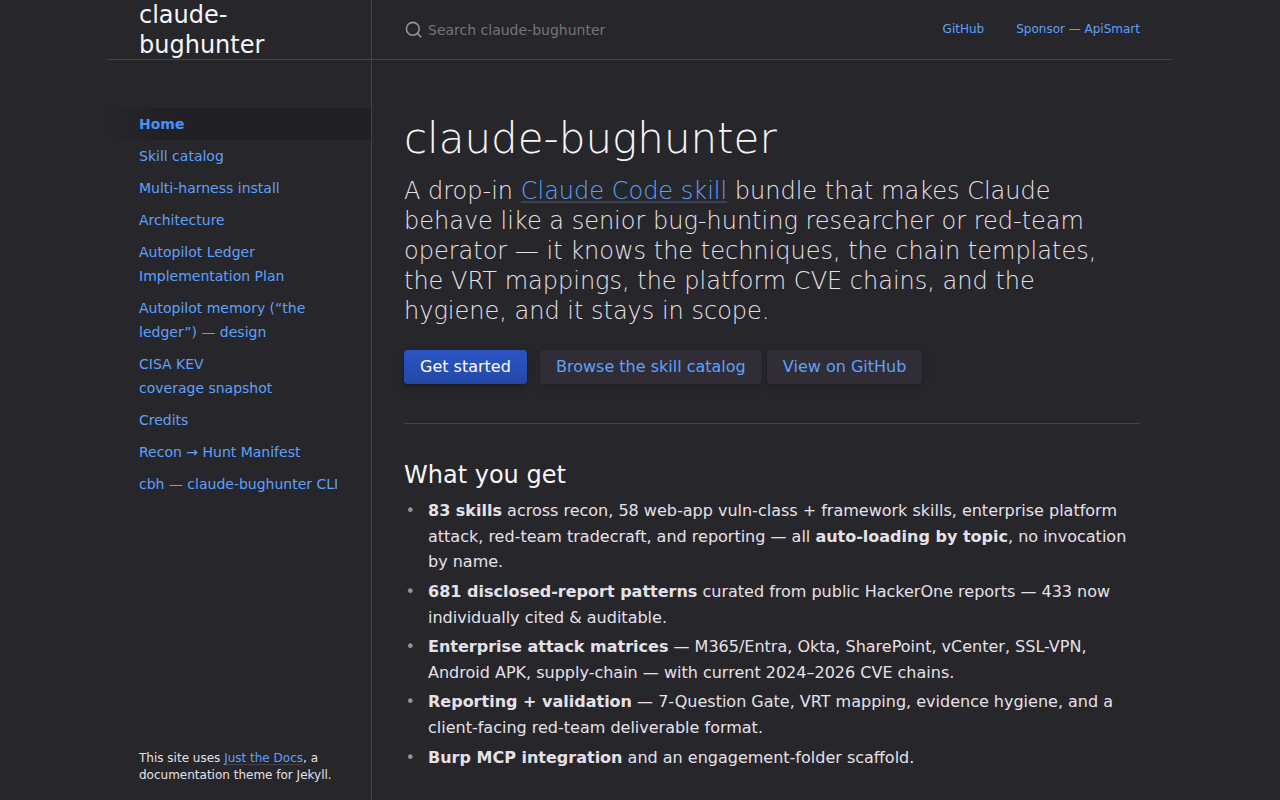
Pour une entreprise, l'idée est simple. Tester la sécurité de son site ou de son application demande des gens très spécialisés, et leur savoir-faire est dispersé. Ici, ce savoir-faire est rangé dans des fiches que Claude charge tout seul selon le sujet que tu décris. Tu écris ce que tu veux tester, en langage courant, et la bonne méthode se déclenche.
Pourquoi c'est utile
- Une équipe technique garde une méthode commune au lieu de dépendre des habitudes d'une seule personne.
- Le README annonce 83 compétences, dont 58 consacrées aux failles des applications web.
- Il s'appuie sur 681 schémas tirés de rapports de failles publiés par des chercheurs, répartis sur 24 grandes familles de vulnérabilités.
- Une étape de validation en sept questions sert à écarter les fausses alertes avant d'écrire un rapport.
- Le lot est sous licence MIT pour le code, et le contenu (méthodes, documentation) est sous CC BY 4.0, réutilisable en citant l'auteur.
Ce que contient le lot
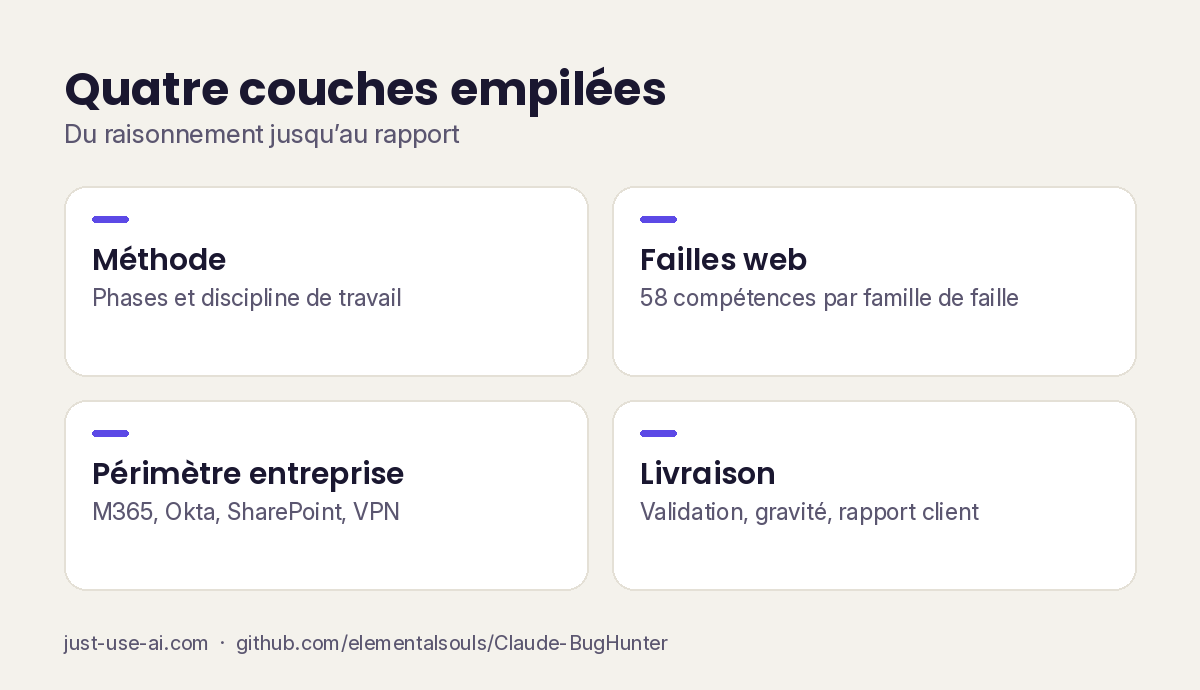
Le dépôt empile quatre couches. La première est la méthode : un déroulé en phases et une discipline de raisonnement. La deuxième est la chasse aux failles web, avec pour chaque famille de faille les signes à repérer et les pièges connus. La troisième vise le périmètre d'une entreprise : Microsoft 365, Okta, SharePoint, vCenter, les VPN d'accès à distance, avec des chaînes de failles récentes (2024 à 2026 selon le README). La quatrième sert à livrer : validation, évaluation de la gravité, nettoyage des preuves pour ne pas laisser fuiter des données personnelles, et format de rapport destiné à un client.
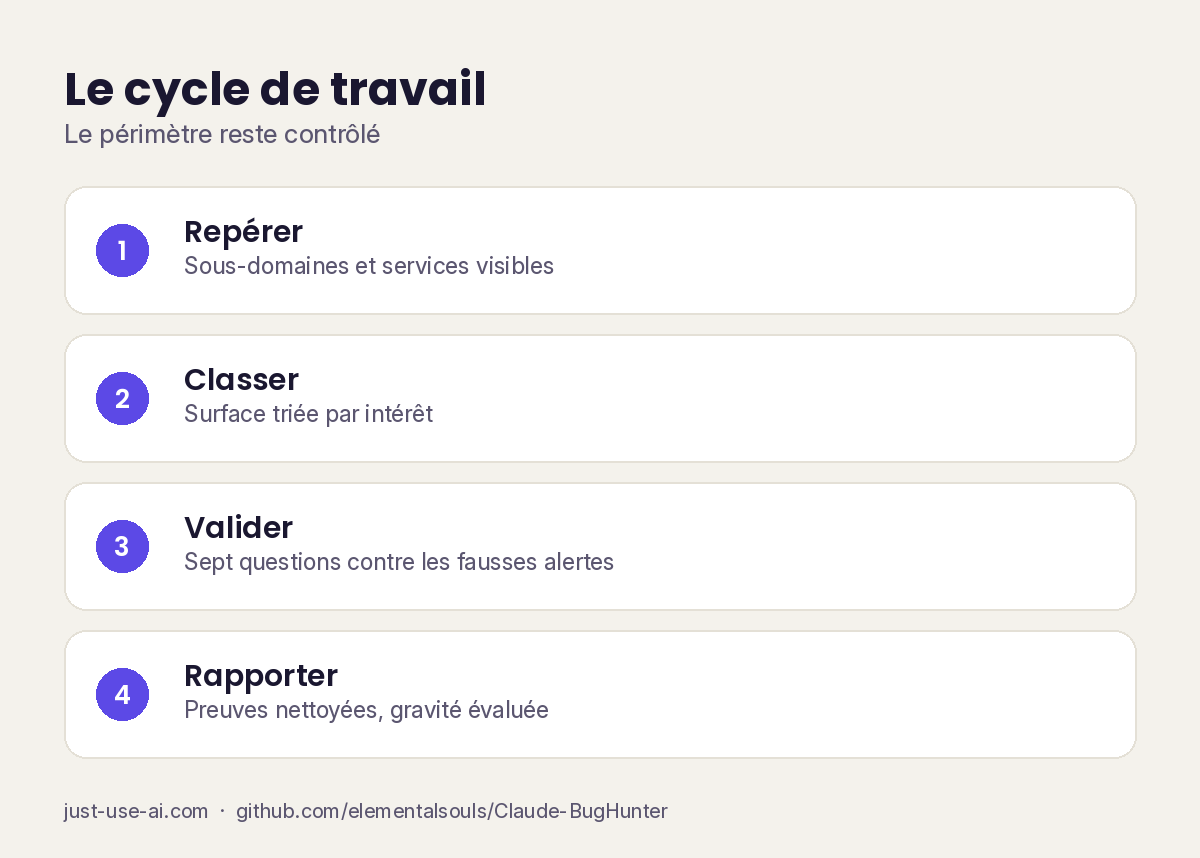
Tout se déclenche par le sujet. Le README donne un exemple : tu dis que tu testes un site qui fait partie d'un programme de bug bounty (une prime versée aux chercheurs qui signalent des failles). Claude répertorie les sous-domaines, repère les services en ligne, classe la surface par intérêt et propose la prochaine vérification. Précision utile : le README indique lui-même que ce déroulé est une illustration, pas l'enregistrement d'une vraie session.
Comment ça se passe en pratique
Le travail suit un cycle de repérage, de classement, de recherche, de validation puis de rapport. Le périmètre est contrôlé par le code, et la validation en sept questions passe avant toute soumission. Deux façons de piloter : en langage courant, ou avec la commande /hunt et l'outil en ligne de commande cbh, qui organisent un dossier par mission.
L'installation passe par deux voies. La plus rapide est le plugin : deux commandes dans Claude Code suffisent à charger les compétences. L'autre copie les fichiers depuis le dépôt et ajoute l'outil de création de dossiers de mission. Le README précise que le plugin seul n'inclut pas ce dernier. Le lot fonctionne aussi avec OpenCode, Codex CLI, Hermes Agent et Google AntiGravity pour la partie connaissances ; les commandes et le moteur /hunt restent propres à Claude Code.
Ce que ça change pour une équipe
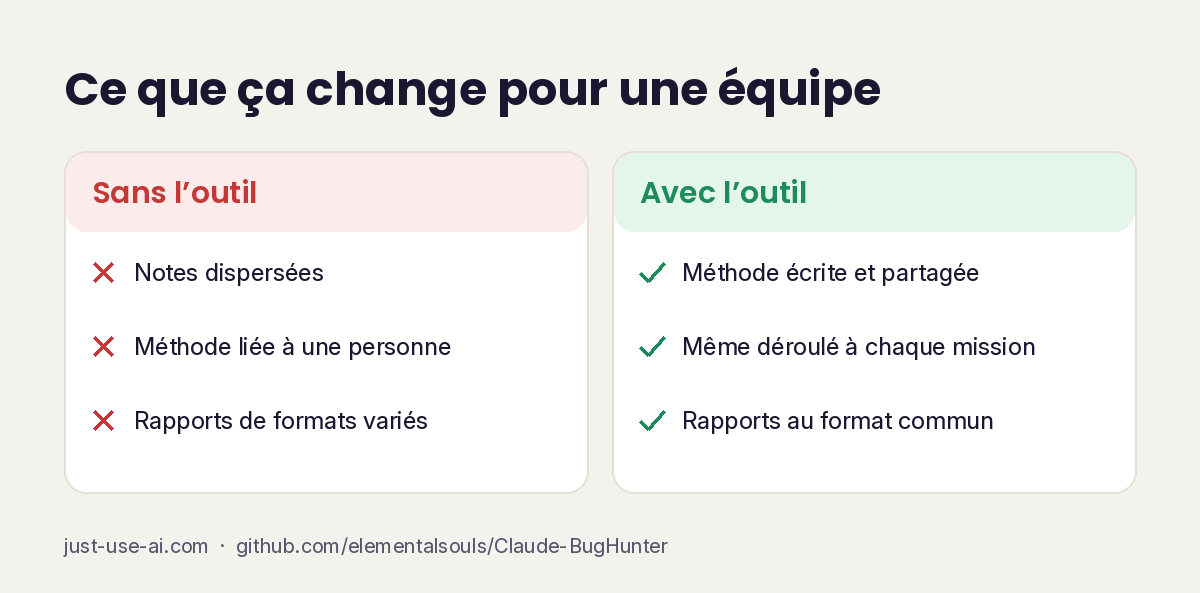
Sans outil, chaque personne travaille avec ses propres notes, les méthodes se perdent au départ d'un collègue et les rapports ont des formats différents. Avec le lot, la méthode est écrite, partagée et appliquée de la même façon à chaque mission.
Pour une PME qui fait tester son application, cela peut aussi aider à mieux lire un rapport reçu : les gravités, les preuves et les recommandations suivent des conventions connues. L'outil n'enlève pas le besoin de compétence : il accélère quelqu'un qui sait déjà ce qu'il cherche.
À savoir avant de te lancer
Le premier point est l'autorisation. Le lot est fait pour des systèmes qui t'appartiennent ou que tu es autorisé par écrit à tester : programme de bug bounty, lettre de mission, ton infrastructure. Le dépôt exclut les attaques contre des cibles non autorisées, les outils de post-exploitation et les logiciels malveillants. Si tu n'as pas cette autorisation, ne l'utilise pas.
Deuxième point, le périmètre est volontairement limité à ce qui est joignable depuis internet. Les attaques sur un réseau interne (Active Directory), les outils de commande et contrôle, la persistance et l'évasion des antivirus sont hors sujet, et le README le dit sans détour.
Troisième point, Claude peut refuser. Anthropic applique des garde-fous en temps réel sur les requêtes de sécurité offensive. Le README renvoie vers un programme gratuit de vérification, sur candidature, pour les professionnels autorisés. Il signale aussi que sur certains modèles, des requêtes sensibles peuvent basculer vers un modèle précédent, ce qui peut passer inaperçu dans une longue session.
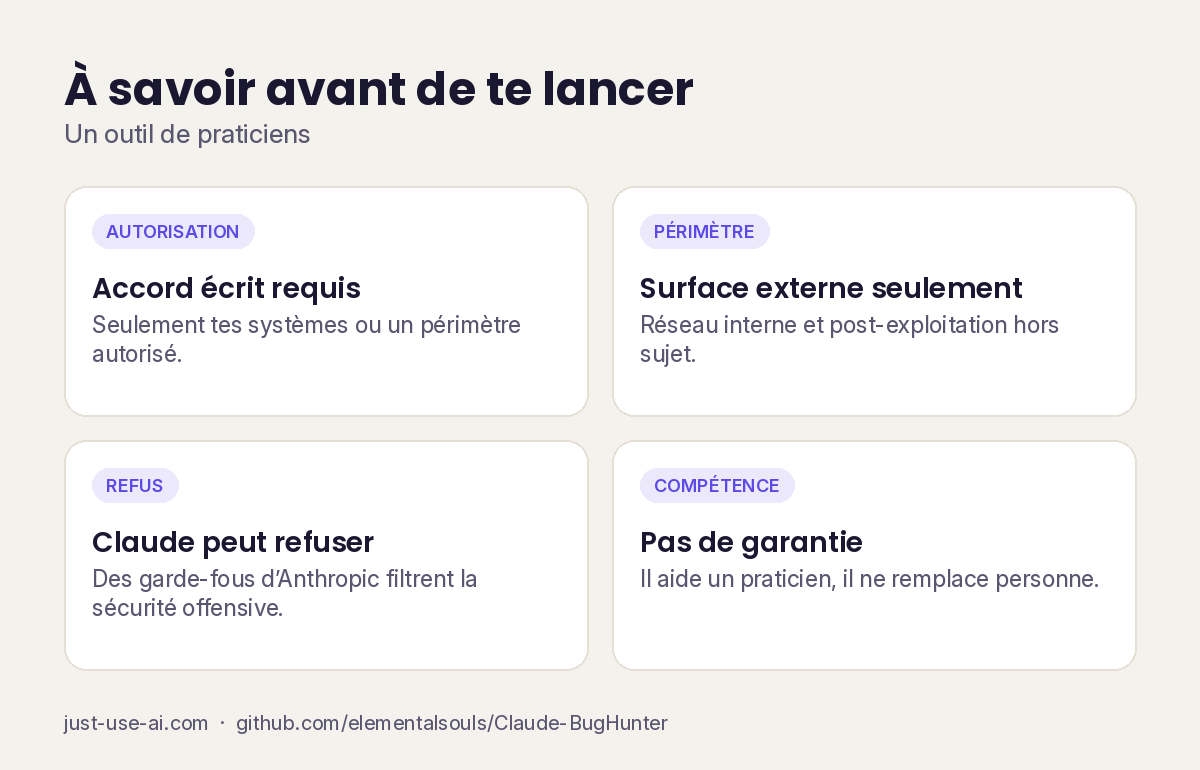
Dernier point, cela reste un outil pour des praticiens. Il ne remplace pas un test mené par des professionnels et il ne donne aucune garantie que ton système est sûr. Rien dans le dépôt ne mesure le gain de temps réel : n'attends pas de chiffre, mesure-le sur ton propre cas.
Pour qui c'est
- Une équipe technique ou un responsable sécurité qui teste déjà ses applications et veut une méthode commune et des rapports homogènes.
- Un chercheur ou une équipe qui participe à des programmes de bug bounty et veut ne pas oublier de piste ni de règle de périmètre.
- Une PME avec un développeur dans l'équipe qui veut vérifier ses propres services en ligne, dans le cadre de ce qu'elle possède.
- Un dirigeant : le sujet n'est pas pour lui à manipuler, mais il peut demander à son équipe si une telle méthode existe en interne.
Bottom line
Claude-BugHunter met en forme un savoir de spécialistes pour que Claude puisse l'appliquer avec méthode, à l'intérieur d'un cadre autorisé. Sa valeur dépend de la personne qui le tient : bien utilisé, il accélère et uniformise. Mal utilisé, il n'a aucun intérêt et peut te mettre dans l'illégalité. Le dépôt est ici : github.com/elementalsouls/Claude-BugHunter, avec le guide d'installation, le catalogue des compétences et la documentation du déroulé de mission.
Accède aux ressources gratuites
Vidéos, guides, templates et outils pour automatiser ton quotidien avec l'IA. Laisse ton email — accès immédiat, à vie.
✓ Pas de spam · ✓ Accès gratuit à vie · ✓ Désinscription en 1 clic
On utilise ton email pour t'envoyer la ressource et nos guides IA. Tu peux te désinscrire à tout moment. Voir notre politique de confidentialité.