Just Use AI
Une démonstration réussie ne suffit pas à prouver qu’un service IA sera fiable dans votre entreprise. Un assistant peut répondre correctement à quelques questions préparées, puis inventer une condition commerciale, consulter un document obsolète ou déclencher une action non autorisée une fois connecté à vos outils.
Avant toute intégration, demandez donc des preuves sur quatre points : la qualité des résultats, la protection des données, la maîtrise des actions et le fonctionnement en production. L’objectif n’est pas d’obtenir une promesse de « zéro erreur », mais de vérifier que les erreurs restent détectables et leurs conséquences maîtrisées. Voici une méthode d’évaluation utilisable par une PME, avec des tests, des indicateurs et des critères de décision.
Définir ce que « fiable » signifie pour votre usage
La fiabilité dépend du travail confié à l’outil. Une suggestion de classement documentaire n’exige pas les mêmes garanties qu’un agent capable de modifier un compte fournisseur ou d’envoyer une réponse contractuelle.
Décrivez d’abord le périmètre autorisé : données accessibles, résultats attendus, utilisateurs concernés et actions possibles. Précisez également ce que le système ne doit jamais faire. Un assistant commercial peut préparer une proposition sans pouvoir engager une remise au-delà d’un seuil défini.
Pour chaque erreur possible, estimez son impact et sa réversibilité. Une mauvaise étiquette peut être corrigée facilement. Une donnée confidentielle envoyée au mauvais destinataire ne peut pas être récupérée avec la même simplicité.
Un service IA doit être évalué sur son usage réel, pas seulement sur les performances annoncées de son modèle. Fixez avant les essais vos conditions d’acceptation : réponses suffisamment étayées, délai maximal, escalade humaine et opérations interdites.
Si ces limites restent floues, mieux vaut cadrer le projet avant de connecter des données réelles. Sans périmètre clair, une démonstration convaincante peut masquer un risque inacceptable.
Demander des preuves vérifiables au fournisseur
La documentation commerciale décrit généralement les bénéfices. Votre évaluation doit porter sur les mécanismes qui permettent de les obtenir et de les contrôler.
Demandez un dossier suffisamment précis pour comprendre où passent les données et qui peut agir sur le système :
- Architecture : modèles utilisés, hébergement, bases documentaires et connexions aux logiciels métier.
- Traitement des données : conservation, éventuelle réutilisation pour l’entraînement, sous-traitants et modalités de suppression.
- Sécurité : gestion des accès, journalisation, protection des secrets et procédure de notification des incidents.
- Exploitation : engagements de disponibilité, support, maintenance et information sur les changements de modèle.
- Réversibilité : export des données, récupération des configurations et conditions de sortie.
Un service IA peut s’appuyer sur plusieurs prestataires techniques. Identifier uniquement l’entreprise qui facture ne suffit donc pas : il faut comprendre la chaîne de traitement.
Distinguez aussi les preuves. Une clause contractuelle engage le fournisseur, un test montre un comportement observé et un audit indépendant apporte un niveau de vérification supplémentaire dans son périmètre. Aucun de ces éléments ne remplace entièrement les autres.
Une réponse vague n’établit pas automatiquement un défaut de sécurité. Elle laisse toutefois un risque non évalué, qui doit empêcher l’ouverture des accès concernés tant qu’il n’est pas clarifié.
Vérifier les réponses, pas seulement leur présentation
Une source affichée n’est pas une réponse validée
Un modèle génératif produit une réponse plausible à partir de son contexte. Lorsqu’il utilise une base documentaire, souvent via une architecture RAG, il recherche des passages puis s’en sert pour rédiger. Cette méthode peut réduire certaines erreurs, sans garantir que la conclusion soit exacte.
Vérifiez que les documents cités existent, sont accessibles à l’utilisateur et soutiennent réellement les affirmations. Une citation peut être authentique mais concerner une ancienne version des conditions de vente.
Testez également les contradictions. Si deux procédures donnent des délais différents, le service IA doit appliquer une règle explicite de priorité ou signaler le conflit. Il ne doit pas fabriquer un compromis.
Prévoir les cas où il faut s’abstenir
Posez des questions dont la réponse manque dans la documentation. Ajoutez un produit inexistant, une demande hors périmètre ou une information devenue obsolète.
Le comportement attendu peut être une demande de précision, un refus de conclure ou un transfert vers une personne. Une réponse assurée n’est pas préférable à une abstention justifiée.
Évaluez séparément l’exactitude factuelle et la bonne exécution d’une consigne. Un résumé peut être fidèle tout en révélant une information que son destinataire n’avait pas le droit de consulter. À l’inverse, une réponse prudente mais inutilisable ne remplit pas nécessairement le besoin métier.
Construire un protocole de test représentatif
Préparer un jeu de cas indépendant
Constituez votre propre jeu d’évaluation à partir de demandes réelles anonymisées ou de données synthétiques représentatives. Ne vous limitez pas aux exemples choisis par le prestataire.
Pour chaque cas, consignez la demande, les sources autorisées, le résultat attendu et les erreurs considérées comme critiques. Faites valider ces critères par les personnes qui connaissent le métier.
Pour un premier pilote, vous pourriez par exemple répartir 200 scénarios entre 140 demandes courantes, 40 situations ambiguës et 20 tentatives de contournement ou d’action interdite. Cette répartition est illustrative, pas une norme ni une garantie statistique.
Gardez une partie des cas à l’écart des réglages. Si tous les exemples servent à ajuster le service IA, le test final risque de mesurer son adaptation à l’épreuve plutôt que sa capacité à traiter de nouvelles demandes.
Ajoutez les variations réellement rencontrées : pièces jointes mal nommées, fautes de frappe, documents incomplets et demandes contenant plusieurs intentions. Les cas faciles ne doivent pas masquer les échecs sur les situations sensibles.
Tester le système connecté, puis les pannes
Évaluez l’ensemble du parcours, pas uniquement la réponse du modèle. Une information correcte peut aboutir au mauvais dossier si le connecteur identifie mal le client.
Simulez une indisponibilité du CRM, un délai dépassé, une autorisation insuffisante et une opération déjà réalisée. Vérifiez qu’une nouvelle tentative ne crée pas deux commandes ou deux relances.
Répétez certains scénarios à plusieurs reprises. Les sorties peuvent varier même lorsque la demande ne change pas. Notez la version du modèle, les documents disponibles et la configuration pour rendre les comparaisons interprétables.
Enfin, exécutez les premières actions dans un environnement isolé, sans destinataires externes ni possibilité de paiement. Un service IA ne doit pas obtenir des droits de production simplement pour prouver qu’il sait utiliser un outil.
Mesurer la qualité sans cacher les erreurs derrière une moyenne
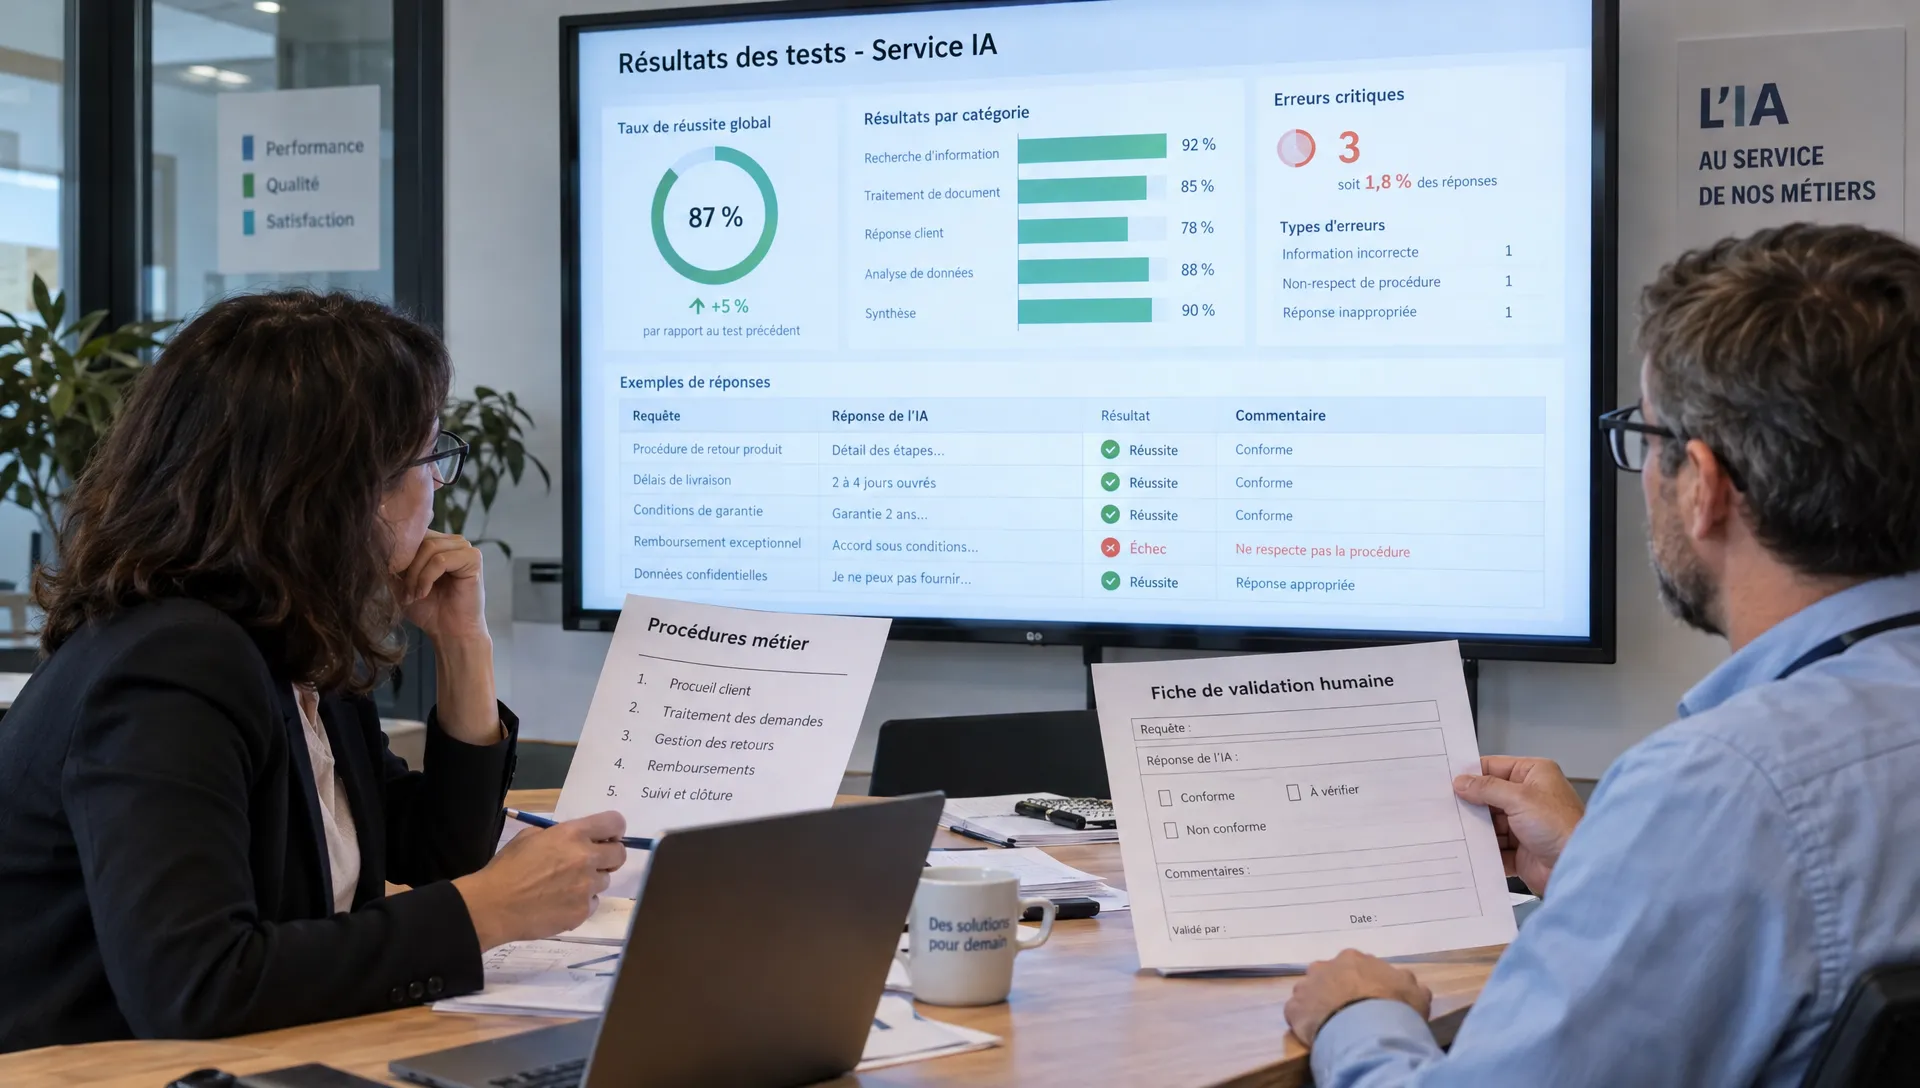
Un taux global de réussite peut sembler rassurant tout en masquant quelques erreurs graves. Séparez la qualité des réponses, la proportion de demandes effectivement traitées et les incidents critiques.
| Indicateur | Calcul ou observation | Utilité |
|---|---|---|
| Qualité des réponses proposées | Réponses acceptables / réponses proposées | Mesurer la justesse sans compter les abstentions comme des réponses correctes |
| Couverture | Demandes avec réponse proposée / demandes totales | Repérer un système qui évite presque tous les cas difficiles |
| Réussite autonome utile | Demandes correctement traitées sans reprise / demandes totales | Estimer l’automatisation réellement obtenue |
| Erreurs critiques | Nombre, type et gravité | Détecter les incidents incompatibles avec le déploiement |
| Temps de traitement | Médiane et délai sous lequel passent 95 % des demandes | Évaluer l’expérience normale et les lenteurs fréquentes |
Exemple fictif : sur 200 demandes, l’outil propose 160 réponses, dont 152 sont acceptables. Sa qualité parmi les réponses proposées est de 95 %, sa couverture de 80 % et sa réussite autonome utile de 76 %, si aucune de ces 152 réponses n’exige de reprise.
Pour juger ce service IA, examinez aussi les huit erreurs et les quarante abstentions. Une seule divulgation de données peut justifier un blocage. L’absence d’incident sur ce petit échantillon ne démontre pas que le risque est nul.
Contrôler la confidentialité et les permissions
Les questions de protection des données ne se résument pas au pays d’hébergement. Il faut aussi examiner les finalités du traitement, les accès, la durée de conservation et les transferts éventuels. Les ressources de la CNIL sur l’intelligence artificielle constituent un point d’appui pour cadrer cette analyse.
Demandez qui traite les données, sous quel rôle et selon quelles instructions. Vérifiez le contrat de sous-traitance lorsqu’il est applicable, ainsi que les conditions relatives aux journaux, aux sauvegardes et à leur suppression. Une option « sans entraînement » ne répond pas à toutes ces questions.
Testez ensuite les droits avec plusieurs profils. Un collaborateur ne doit pas retrouver par l’assistant un document auquel il n’a pas accès dans le logiciel d’origine. Les journaux eux-mêmes doivent être protégés, car ils peuvent contenir des données personnelles.
Un service IA connecté à des documents externes doit également résister aux instructions malveillantes contenues dans ces documents. L’OWASP décrit ce risque d’injection de prompt : un contenu consulté cherche à modifier le comportement du système.
Utilisez des documents piégés et des données fictives pour vérifier que les instructions de sécurité restent prioritaires. Les permissions techniques doivent limiter les dégâts possibles, même si le modèle interprète mal un contenu.
Gagne du temps avec l'IA, sans la théorie.
Just Use AI te donne les ressources, modules et templates pour automatiser ton quotidien.
Vérifier que la supervision humaine fonctionne vraiment
La mention « validation humaine » ne suffit pas. Déterminez qui intervient, à quel moment et avec quelles informations. Une personne qui approuve cinquante propositions sans voir leurs sources ne constitue pas un contrôle solide.
La validation doit présenter le résultat proposé, les éléments justificatifs et l’action qui sera déclenchée. Prévoyez un délai de traitement ainsi qu’une solution lorsque le valideur est absent.
Pour un usage marketing, un circuit d’approbation explicite fournit un bon repère : les campagnes d’influence B2B sur LinkedIn de Naano prévoient que le client valide les créateurs et les publications. Si un agent prépare des éléments destinés à une publication externe, conservez une autorisation avant diffusion plutôt que de confondre préparation et engagement.
Plus généralement, un service IA ne doit pas décider seul d’une règle métier sensible. Le calcul d’un plafond, la vérification d’un identifiant ou le contrôle d’un droit doivent reposer sur des mécanismes explicites. Cette façon de séparer l’interprétation IA des règles métier rend les décisions plus faciles à tester.
Vérifiez enfin le bouton d’arrêt : qui peut suspendre les actions, couper un connecteur et reprendre le traitement manuellement ? Testez cette procédure avant d’en avoir besoin.
Calculer le coût réel après intégration
Le prix par requête ou l’abonnement ne représente qu’une partie du budget. Ajoutez l’intégration, la préparation documentaire, les appels aux modèles, l’hébergement, la maintenance et le temps de contrôle.
Mesurez surtout le travail humain résiduel. Une réponse produite en quelques secondes peut demander plusieurs minutes de vérification. Les corrections, les escalades et l’entretien de la base documentaire doivent entrer dans le calcul.
Voici un exemple mensuel fictif : pour 1 000 demandes, vous payez 600 € de frais techniques, 200 € de maintenance et 700 € de relecture, soit 20 heures à un coût chargé de 35 €. Le total atteint 1 500 €, donc 1,50 € par demande entrante, hors investissement initial.
Ce montant n’est ni une moyenne du marché ni une preuve de rentabilité. Il doit être comparé au coût du processus actuel, à qualité équivalente, en tenant compte des erreurs et des délais.
Pour comparer deux offres de service IA, imposez les mêmes volumes, les mêmes cas difficiles et les mêmes exigences de contrôle. Demandez aussi une simulation en période de pointe : une limite de débit, des reprises automatiques ou une tarification à l’usage peuvent modifier le coût lorsque l’activité augmente.
Décider du déploiement et surveiller les changements
Ne mélangez pas tous les critères dans une note moyenne. Une bonne rapidité ne compense pas un accès indu à des données confidentielles.
| Décision | Situation observée | Suite recommandée |
|---|---|---|
| Déploiement limité | Critères métier atteints, risques critiques maîtrisés et reprise testée | Ouvrir à un groupe restreint avec suivi renforcé |
| Nouvelle phase de test | Qualité irrégulière ou documentation incomplète | Corriger les écarts puis rejouer les scénarios concernés |
| Intégration bloquée | Fuite de données, action non autorisée ou absence de maîtrise contractuelle | Ne pas connecter le périmètre sensible avant résolution |
Fixez ces règles avant de connaître les résultats. Cela évite de déplacer les seuils parce que la démonstration plaît aux équipes ou que le contrat est déjà engagé.
Après ouverture, surveillez les corrections humaines, les escalades, les incidents et les coûts unitaires. Désignez une personne responsable des alertes et de leur traitement.
La fiabilité d’un service IA doit être réévaluée après un changement de modèle, de consignes, de connecteur ou de base documentaire. Rejouez les scénarios critiques et comparez les résultats à la version précédente avant d’étendre les accès. Une validation initiale n’est pas une autorisation permanente pour toutes les évolutions futures.
Questions fréquentes
Partir d’un périmètre maîtrisé
Commencez par un usage limité, des critères écrits et des accès restreints. Élargissez ensuite le périmètre sur la base des résultats observés, pas des seules capacités annoncées.
 Guide PDFLe guide ultime de Claude
 Guide PDF · 22 pagesLe guide du nouveau Copilot
 Guide PDF · 24 pagesLe guide du nouveau ChatGPT
 Guide PDF · 10 modèles n8nVotre première automatisation