Just Use AI
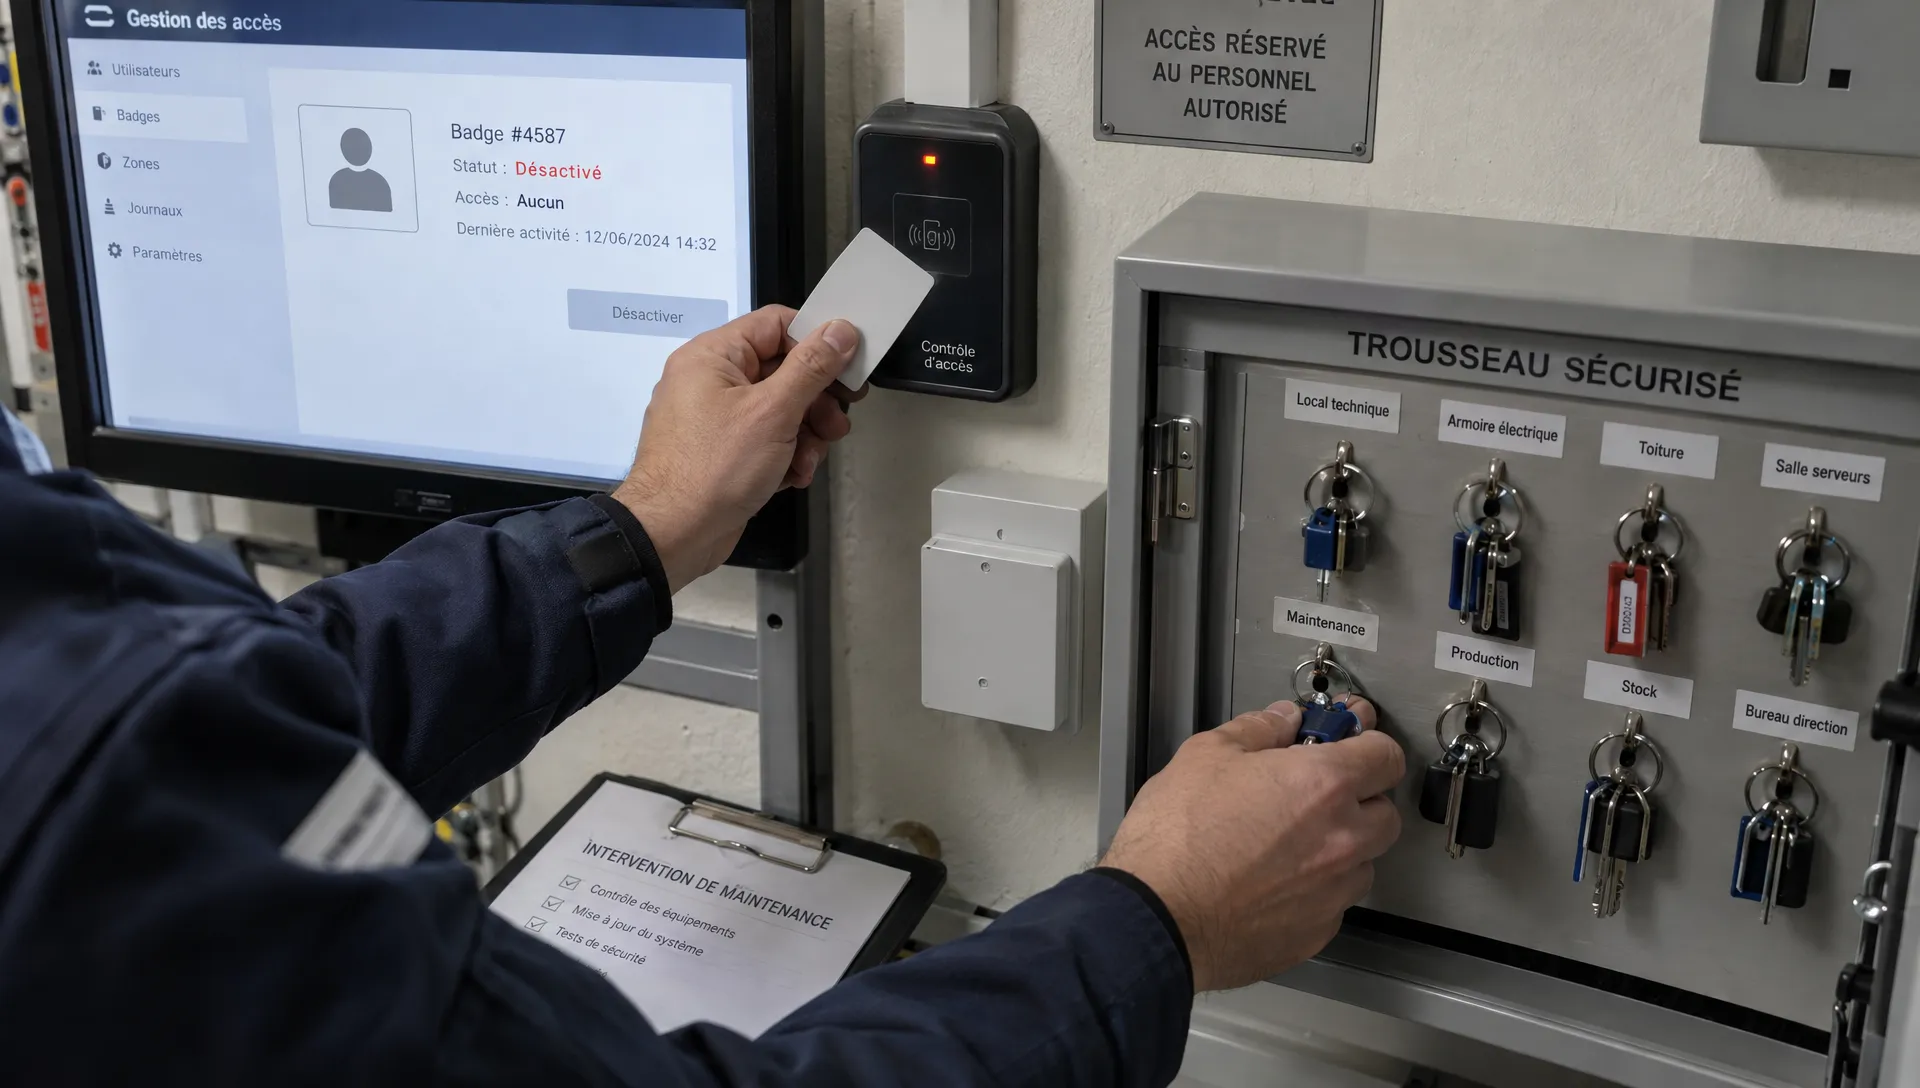
Choisir un consultant intelligence artificielle ne consiste pas seulement à comparer des démonstrations. Dès qu’un projet utilise des contrats, des dossiers clients ou des informations RH, il faut savoir quelles données circulent, qui peut les consulter et ce qu’elles deviennent après la mission. Une promesse de « solution sécurisée » ne suffit pas.
Pour une PME, l’objectif est concret : automatiser un processus sans ouvrir inutilement l’accès à ses informations. Voici les responsabilités à clarifier, les preuves à demander et les tests à prévoir avant de connecter une IA à vos outils métier.
La confidentialité dépasse le seul RGPD
Toutes les informations confidentielles ne sont pas des données personnelles. Un tarif négocié, une formule industrielle ou un projet d’acquisition peut être stratégique sans identifier une personne. À l’inverse, une adresse professionnelle nominative constitue une donnée personnelle, même si elle semble anodine.
Votre cadrage doit donc couvrir deux dimensions : la protection des personnes et celle des informations de l’entreprise. Les obligations, les contrats et les mesures techniques ne se recoupent pas entièrement.
Commencez par définir ce qui ne doit jamais être exposé, à qui et dans quelles circonstances. Un commercial peut avoir besoin des contrats de ses clients sans pouvoir consulter ceux de toute l’entreprise. Un prestataire peut intervenir sur l’application sans avoir besoin de lire les documents qu’elle traite.
Cette distinction évite de réduire la confidentialité à une case « conforme au RGPD » dans une proposition commerciale.
Consultant intelligence artificielle : qui est responsable de quoi ?
Le mot « consultant » peut désigner trois missions différentes : conseiller sur les usages, concevoir le fonctionnement métier ou réaliser l’intégration technique. Une même personne peut les cumuler, mais ses responsabilités doivent être explicites.
Un intervenant chargé du cadrage peut travailler sans accéder aux données réelles. Celui qui configure les connexions au CRM ou analyse des conversations clients aura un accès plus sensible. Il faut adapter ses droits à sa mission, pas à son intitulé.
Au sens du RGPD, l’entreprise reste généralement responsable du traitement lorsqu’elle en détermine les finalités et les moyens essentiels. Le prestataire qui traite des données pour son compte, sur instruction, peut être sous-traitant. Cette qualification dépend des faits, pas seulement du contrat.
Le fournisseur du modèle, l’hébergeur et un service de supervision peuvent également intervenir dans la chaîne. Identifiez leurs rôles respectifs. Le consultant doit documenter cette organisation et associer votre DPO, votre responsable informatique ou votre conseil juridique selon les enjeux. Il ne remplace pas automatiquement ces fonctions.
Cartographier les données avant de connecter les outils
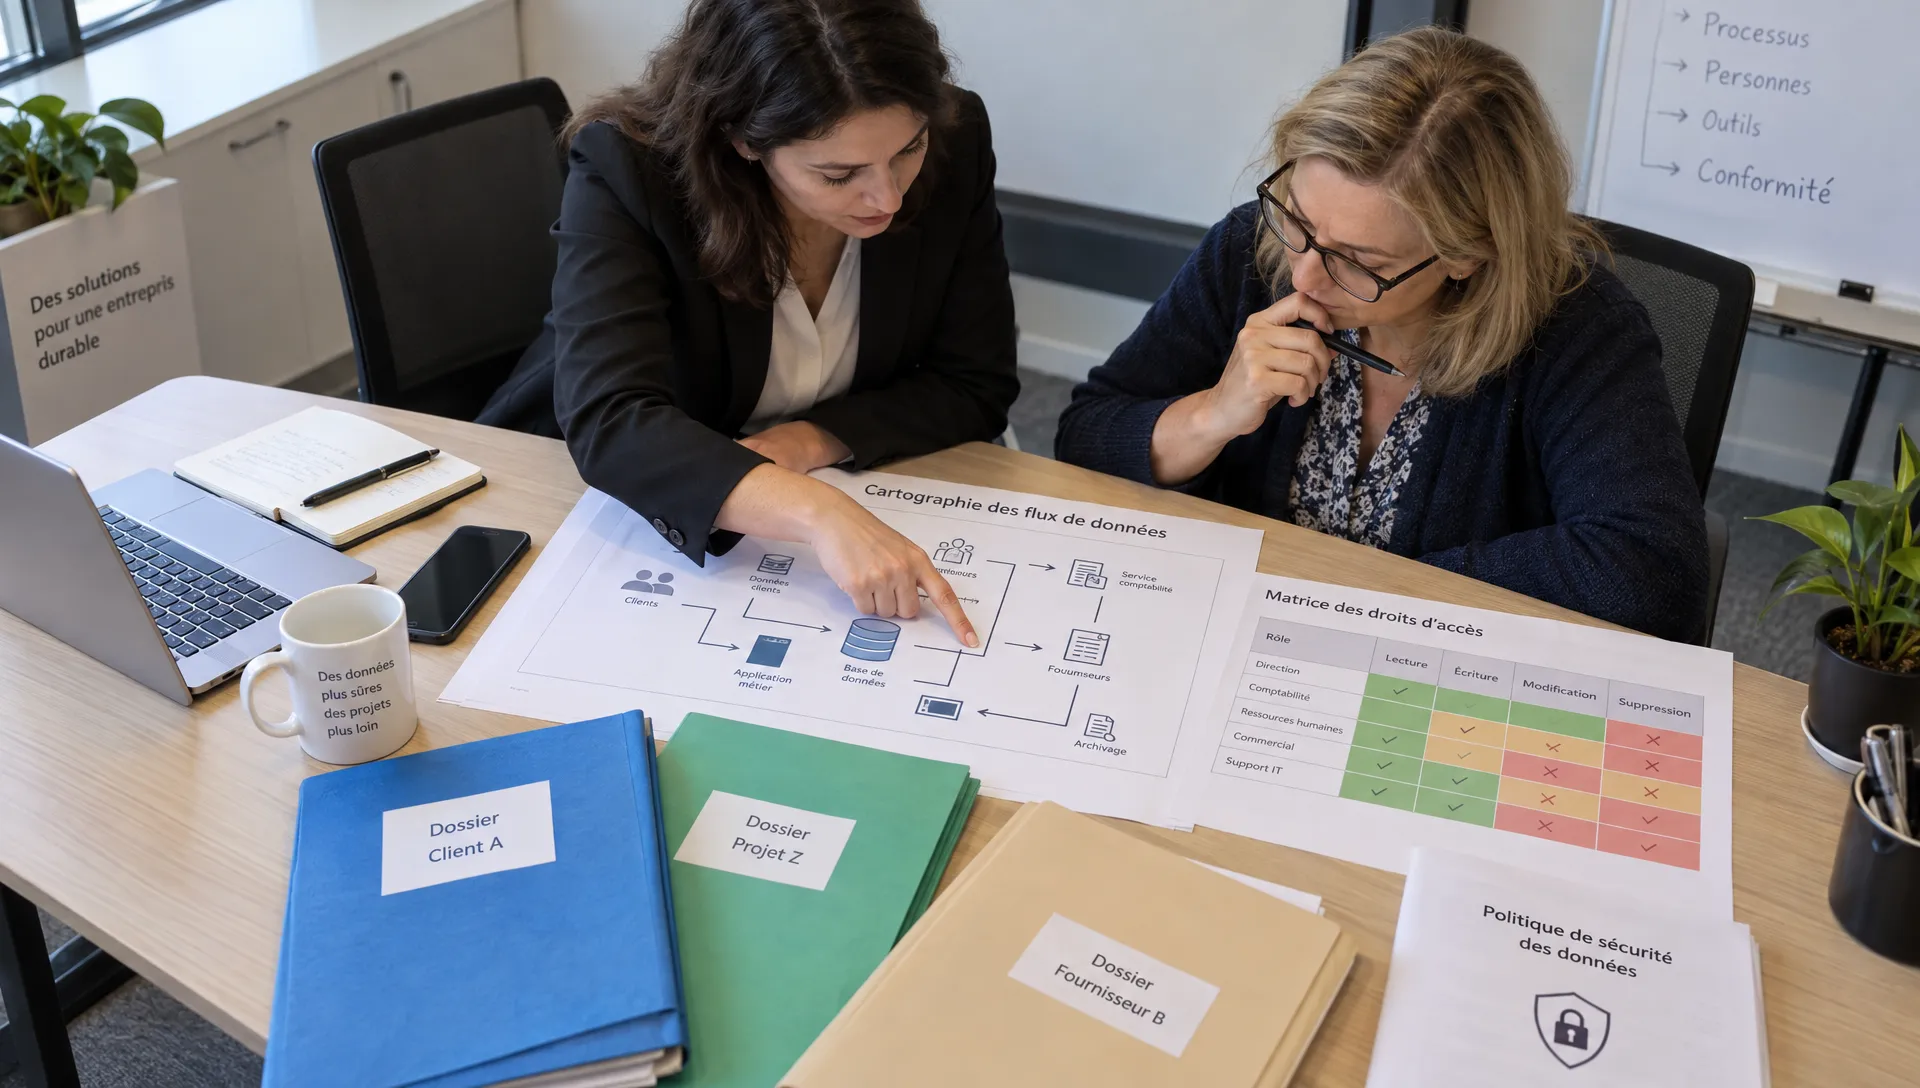
Demandez au consultant intelligence artificielle de représenter le parcours complet d’une information, depuis sa source jusqu’à sa suppression. Une liste d’applications ne suffit pas : il faut comprendre les flux entre elles.
Pour un assistant qui répond à partir de contrats, cette cartographie doit notamment couvrir les documents sources, leur extraction, l’index de recherche, les requêtes envoyées au modèle et les réponses conservées. Les journaux techniques, les sauvegardes et les accès de maintenance font aussi partie du périmètre.
À chaque étape, posez les mêmes questions : quelle donnée est nécessaire, qui peut y accéder, combien de temps est-elle conservée et comment est-elle supprimée ?
La minimisation doit précéder le choix du modèle. Pour classer une demande, un identifiant de dossier et une description peuvent suffire. Le nom complet, les coordonnées bancaires et les pièces jointes ne sont pas forcément utiles.
Pour les premiers essais, privilégiez des données fictives ou réellement anonymisées. Remplacer les noms par des codes relève souvent de la pseudonymisation : les informations restent personnelles lorsqu’une réidentification demeure possible. Un index vectoriel utilisé dans une architecture RAG ne doit pas non plus être considéré comme anonyme par défaut.
Vérifier les fournisseurs derrière la solution
La bonne question n’est pas seulement « quel modèle utilisez-vous ? », mais « dans quelles conditions traite-t-il nos informations ? ». Le consultant intelligence artificielle doit distinguer les engagements contractuels des simples réglages disponibles dans une interface.
L’absence d’utilisation des données pour entraîner un modèle ne signifie pas nécessairement absence de conservation. Des contenus peuvent subsister dans des journaux, être accessibles à certaines équipes du fournisseur ou transiter par des services tiers.
Demandez une réponse écrite sur les points suivants :
- Réutilisation des données : entraînement, amélioration du service et éventuelles interventions humaines.
- Conservation : durée applicable aux requêtes, réponses, fichiers et journaux.
- Localisation et accès : lieux de traitement, accès de support et transferts éventuels hors de l’Espace économique européen.
- Sous-traitants ultérieurs : identité, rôle et procédure d’information en cas de changement.
La nationalité du prestataire ne répond pas à toutes ces questions. Notre article sur les liens entre société française d’IA et hébergement approfondit cette distinction.
Lorsqu’un transfert international existe, vérifiez le mécanisme juridique applicable et les garanties nécessaires. Une région d’hébergement européenne ou la présence de clauses contractuelles ne dispense pas d’examiner les conditions réelles d’accès aux données.
Limiter les accès, y compris ceux de l’agent IA
Le consultant intelligence artificielle doit traduire les règles métier en permissions effectives. Un assistant documentaire ne devrait pas recevoir un document interdit à l’utilisateur, même si une instruction lui demande ensuite de ne pas le révéler.
Le contrôle d’accès doit intervenir avant la transmission des informations au modèle. Dans un outil partagé, testez notamment la séparation entre clients, équipes et établissements. Les comptes de maintenance doivent être individuels, limités et désactivés lorsqu’ils ne servent plus.
Pour un agent capable d’agir, distinguez la lecture et l’écriture. Consulter une facture n’implique pas le droit de modifier un bénéficiaire ou d’envoyer un paiement. Les actions sensibles peuvent nécessiter une validation humaine, des plafonds et une trace exploitable.
Enfin, les journaux doivent aider à comprendre les incidents sans devenir une copie incontrôlée de tous les échanges. Limitez leur contenu, leur durée de conservation et les personnes autorisées à les consulter.
Ne pas confondre connectivité et confidentialité
La liaison réseau mérite aussi d’être examinée lorsqu’un projet relie plusieurs sites. Des offres de fibre professionnelle et de dark fiber, comme celles présentées par Breedband Tilburg aux Pays-Bas, concernent cette couche d’infrastructure. Elles ne démontrent pas, à elles seules, le chiffrement des échanges ou la conformité d’une application IA. La connectivité, l’authentification et les permissions restent des sujets distincts.
Inscrire les garanties dans les documents de mission
Le contrat du consultant intelligence artificielle doit rendre les engagements vérifiables. Un accord de confidentialité protège les informations divulguées, mais ne remplace pas les clauses de sous-traitance exigées par l’article 28 du RGPD lorsque cette qualification s’applique.
| Sujet | Ce qu’il faut préciser | Preuve ou livrable attendu |
|---|---|---|
| Utilisation des données | Finalités autorisées et instructions du client | Périmètre de mission documenté |
| Accès | Personnes habilitées et conditions de maintenance | Matrice des droits |
| Fournisseurs tiers | Services utilisés et gestion des changements | Liste des sous-traitants concernés |
| Incidents | Alerte, interlocuteurs et coopération | Procédure de gestion des incidents |
| Fin de mission | Restitution, suppression et sort des sauvegardes | Procédure de réversibilité |
Le sous-traitant doit signaler une violation de données personnelles au responsable du traitement sans délai injustifié. L’entreprise doit ensuite évaluer ses obligations : lorsqu’une notification à l’autorité est requise, le RGPD prévoit de la réaliser, si possible, dans les 72 heures après en avoir pris connaissance.
Précisez également la propriété des développements, les licences des composants tiers et la remise des accès administrateurs. Être propriétaire de son outil ne signifie pas détenir les droits sur tous les services externes qu’il utilise.
Enfin, évitez une promesse vague de « suppression immédiate ». Le contrat doit expliquer le traitement des copies, des journaux et des sauvegardes, avec des délais et des restrictions d’usage identifiés.
Gagne du temps avec l'IA, sans la théorie.
Just Use AI te donne les ressources, modules et templates pour automatiser ton quotidien.
Tester la confidentialité avant la mise en production
Une démonstration réussie prouve qu’un scénario fonctionne. Elle ne prouve pas que les autres accès sont bloqués. La recette doit donc inclure des tentatives qui doivent échouer.
Dans un portail client fictif, connectez-vous avec le compte du client A et cherchez une information réservée au client B. Essayez aussi une question indirecte, une pièce jointe malveillante ou une instruction intégrée à un document demandant à l’agent de divulguer des informations. Ces essais servent notamment à évaluer les risques d’injection de prompt.
Vérifiez ensuite le départ d’un salarié, le retrait d’un document et la révocation d’un compte prestataire. Les anciennes permissions ne doivent pas rester actives dans un index ou un connecteur oublié.
Les critères d’acceptation doivent être écrits : documents inaccessibles, actions interdites, événements journalisés et procédure de correction. Les recommandations de la CNIL sur l’intelligence artificielle constituent un point de référence pour cadrer la protection des données.
Une analyse d’impact relative à la protection des données peut être obligatoire si le traitement est susceptible d’engendrer un risque élevé pour les personnes. Ce n’est pas une formalité systématique pour tout projet IA. Le consultant intelligence artificielle doit aider à identifier cette nécessité et fournir les éléments techniques utiles à l’analyse.
Quelles compétences et formations vérifier ?
Un bon prestataire sait expliquer son architecture sans masquer les dépendances. Il comprend les permissions, les API, la gestion des secrets techniques et les limites d’un modèle génératif. Il sait aussi demander une expertise complémentaire lorsque le sujet dépasse son périmètre.
Pour évaluer son niveau, demandez un exemple anonymisé de cartographie des flux, un plan de tests et une procédure de restitution. Ces livrables renseignent davantage sur sa pratique qu’une démonstration spectaculaire.
Une formation en informatique, cybersécurité ou protection des données peut être pertinente, mais aucun diplôme ne garantit à lui seul une mission maîtrisée. Vérifiez qui réalise effectivement le travail et qui prend en charge les questions juridiques ou de sécurité.
La pédagogie compte également. Vos équipes doivent comprendre quelles informations elles peuvent transmettre, comment signaler une réponse suspecte et quand reprendre la main. Cette formation fait partie d’une démarche d’IA responsable dans une PME.
Enfin, un consultant intelligence artificielle sérieux sait proposer une solution sans IA lorsqu’une règle métier ou une automatisation classique suffit à résoudre le problème avec moins de données exposées.
Budget et conditions de mission : comparer un périmètre complet
Le prix d’une journée de conseil ne permet pas, seul, de comparer deux propositions. Un devis peut couvrir uniquement le prototype, tandis qu’un autre inclut les droits d’accès, les tests de sécurité, la documentation et la formation.
Séparez les coûts de cadrage, de réalisation et d’exploitation. Ajoutez les consommations des services IA, la maintenance des connecteurs et la révision des permissions. Une solution peu chère à démontrer peut demander davantage de travail pour devenir exploitable sur des données réelles.
Le statut du prestataire ne constitue pas non plus une garantie. Avec un indépendant, clarifiez la continuité de service et le recours éventuel à d’autres intervenants. Avec une agence, identifiez les personnes habilitées et les sous-traitants. Avec une équipe interne, documentez les mêmes règles d’accès et de responsabilité.
Demandez enfin au consultant intelligence artificielle ce qui déclenchera une nouvelle validation : changement de modèle, ajout d’un connecteur, ouverture à d’autres utilisateurs ou traitement de nouvelles catégories de données. La confidentialité doit rester suivie après la livraison.
Questions fréquentes
Cadrer votre projet sans exposer vos fichiers
Pour préparer un échange avec Just Use AI, décrivez d’abord le processus à améliorer, les utilisateurs concernés et les catégories de données nécessaires, sans transmettre de fichiers confidentiels. Cette première description permet de discuter du besoin avant de décider quels accès seront réellement indispensables.
 Guide PDFLe guide ultime de Claude
 Guide PDF · 22 pagesLe guide du nouveau Copilot
 Guide PDF · 24 pagesLe guide du nouveau ChatGPT
 Guide PDF · 10 modèles n8nVotre première automatisation